 مشاوره طراحی اپ
مشاوره طراحی وب اپ
 مشاوره طراحی سایت
 مشاوره سئوی سایت
 مشاوره تبلیغات گوگل
 مشاوره اینستاگرام
اشتراک گذاری این مطلب


تفاوت HTTP و HTTPS چیست؟ مقایسه امنیت، سرعت و تأثیر بر سئو

 ۱۴۰۲/۰۳/۲۸
- تفاوت HTTP و HTTPS در یک نگاه
- پروتکل HTTP چیست و چگونه کار می کند؟
- پروتکل HTTPS چیست و چگونه کار می کند؟
- گواهی SSL TLS چه نقشی در HTTPS دارد؟
- مهم ترین تفاوت های HTTP و HTTPS
- تأثیر HTTP و HTTPS بر سئو سایت
- چگونه بفهمیم یک سایت HTTP است یا HTTPS؟
- آیا HTTPS و علامت قفل به معنی امن بودن سایت است؟
- چرا استفاده از HTTPS برای سایت ضروری است؟
- چگونه سایت را از HTTP به HTTPS تبدیل کنیم؟
- مشکلات رایج پس از فعال سازی HTTPS
- جمع بندی؛ HTTP بهتر است یا HTTPS؟
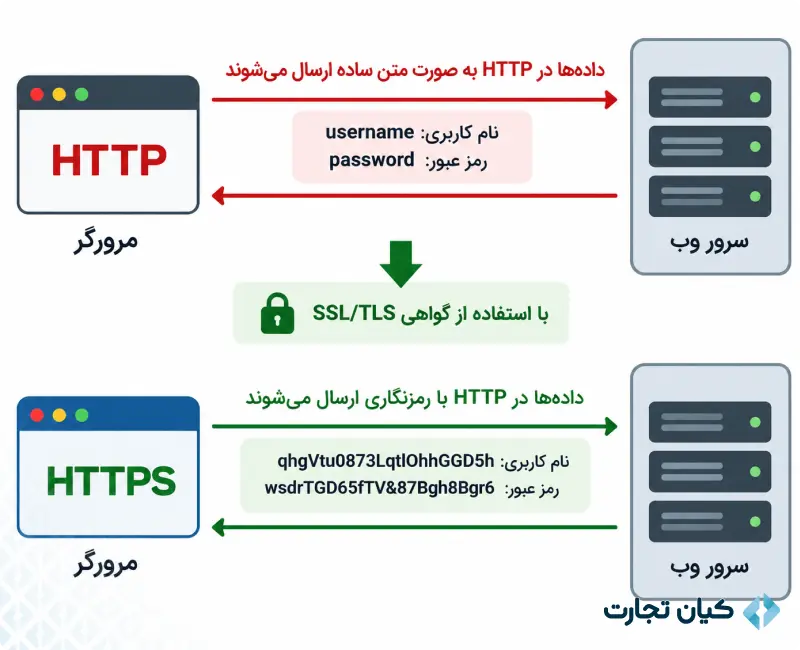
تفاوت HTTP و HTTPS در امنیت انتقال اطلاعات بین مرورگر کاربر و سرور سایت است. در پروتکل HTTP، اطلاعات بدون رمزنگاری مخصوص HTTPS منتقل می شوند و ممکن است در مسیر ارتباط قابل مشاهده یا دست کاری باشند. اما HTTPS با استفاده از فناوری رمزنگاری TLS، از اطلاعاتی مانند رمز عبور، مشخصات حساب کاربری و داده های ارسالی محافظت می کند.
به نقل از مستندات MDN Web Docs، که یکی از منابع معتبر آموزش و مستندسازی فناوری های وب است، تمام درخواست ها و پاسخ های وب باید از طریق HTTPS منتقل شوند:
All requests and responses should therefore be sent over HTTPS, which uses TLS to encrypt the data.
«بنابراین، تمام درخواست ها و پاسخ ها باید از طریق HTTPS ارسال شوند؛ پروتکلی که از TLS برای رمزنگاری داده ها استفاده می کند.»
تفاوت این دو پروتکل فقط به امنیت محدود نمی شود؛ نحوه برقراری ارتباط، اعتبارسنجی هویت سرور، پورت های پیش فرض و برخی قابلیت های مرورگر نیز با یکدیگر تفاوت دارند. در ادامه، این تفاوت ها را بررسی می کنیم تا بدانید HTTPS چگونه کار می کند و چرا استفاده از آن برای وب سایت ها اهمیت دارد.
تفاوت HTTP و HTTPS در یک نگاه
HTTP و HTTPS هر دو برای انتقال اطلاعات بین مرورگر و سرور استفاده می شوند؛ اما HTTPS این ارتباط را با استفاده از TLS ایمن می کند. جدول زیر مهم ترین تفاوت های این دو پروتکل را نشان می دهد.
| معیار مقایسه | HTTP | HTTPS |
| امنیت اطلاعات | فاقد رمزنگاری TLS | محافظت از ارتباط با TLS |
| رمزنگاری داده ها | اطلاعات بدون رمزنگاری HTTPS منتقل می شوند | اطلاعات در مسیر ارتباط رمزنگاری می شوند |
| اعتبارسنجی هویت سرور | به صورت پیش فرض ندارد | با بررسی گواهی دیجیتال انجام می شود |
| پورت پیش فرض | 80 | 443 |
| گواهی SSL/TLS | نیاز ندارد | به گواهی معتبر نیاز دارد |
| سرعت و عملکرد | بدون سربار رمزنگاری TLS | دارای سربار رمزنگاری، با امکان استفاده از قابلیت هایی مانند HTTP/2 و HTTP/3 |
| تأثیر بر سئو | فاقد مزیت امنیتی HTTPS | HTTPS سیگنال مثبت رتبه بندی گوگل است |
| تجربه کاربری | ممکن است در مرورگر با هشدار ناامن بودن همراه باشد | ارتباط امن تری فراهم می کند |
مهم ترین فرق HTTP و HTTPS این است که HTTPS از محرمانگی و یکپارچگی اطلاعات هنگام انتقال محافظت می کند. به همین دلیل، برای وب سایت های فروشگاهی، شرکتی، خدماتی و حتی سایت هایی که اطلاعات حساسی از کاربران دریافت نمی کنند، استفاده از HTTPS توصیه می شود.
پروتکل HTTP چیست و چگونه کار می کند؟
HTTP مخفف عبارت Hypertext Transfer Protocol و به معنی «پروتکل انتقال ابرمتن» است. این پروتکل مجموعه ای از قوانین ارتباطی است که مشخص می کند مرورگر و سرور چگونه درخواست ها و پاسخ ها را با یکدیگر مبادله کنند.
برای مثال، زمانی که آدرس یک صفحه را در مرورگر وارد می کنید، مرورگر درخواستی برای دریافت محتوای آن صفحه به سرور ارسال می کند. سرور درخواست را پردازش کرده و اطلاعاتی مانند کد HTML، تصویر یا سایر داده های موردنیاز را در قالب پاسخ برمی گرداند.
این فرایند بر اساس الگوی درخواست و پاسخ (Request/Response) انجام می شود:
- ارسال درخواست: مرورگر درخواست دریافت یک صفحه یا فایل را به سرور ارسال می کند.
- پردازش درخواست: سرور درخواست را بررسی کرده و پاسخ مناسب را آماده می کند.
- دریافت پاسخ: مرورگر اطلاعات دریافتی را پردازش کرده و صفحه را به کاربر نمایش می دهد.
مشکل اصلی HTTP معمولی این است که ارتباط آن با رمزنگاری TLS محافظت نمی شود. بنابراین، شخصی که بتواند به ترافیک شبکه دسترسی پیدا کند، ممکن است اطلاعات منتقل شده را مشاهده یا دست کاری کند. این موضوع به خصوص هنگام ارسال رمز عبور و اطلاعات شخصی اهمیت دارد.
.webp)
پروتکل HTTPS چیست و چگونه کار می کند؟
HTTPS مخفف Hypertext Transfer Protocol Secure و نسخه امن ارتباط HTTP است. HTTPS همان سازوکار درخواست و پاسخ HTTP را دارد، با این تفاوت که برای محافظت از ارتباط میان مرورگر و سرور از پروتکل امنیتی TLS استفاده می کند.
برای درک بهتر، فرض کنید وارد یک فروشگاه اینترنتی شده اید و می خواهید با حساب کاربری خود وارد سایت شوید. در ارتباط HTTP معمولی، اطلاعات ورود بدون محافظت TLS منتقل می شوند؛ اما در HTTPS، داده ها پیش از انتقال رمزنگاری می شوند تا افراد غیرمجاز در مسیر ارتباط نتوانند به سادگی محتوای آن ها را بخوانند.
هنگام برقراری یک ارتباط HTTPS، مراحل اصلی زیر انجام می شود:
- شروع ارتباط: مرورگر به سرور متصل می شود و فرایند برقراری ارتباط امن TLS آغاز می شود.
- بررسی هویت سرور: سرور گواهی دیجیتال خود را ارائه می دهد و مرورگر اعتبار آن را بررسی می کند.
- ایجاد کلیدهای ارتباطی: مرورگر و سرور از طریق فرایند TLS، کلیدهای لازم برای رمزنگاری ارتباط را ایجاد می کنند.
- انتقال امن اطلاعات: پس از برقراری ارتباط امن، درخواست ها و پاسخ های HTTP در بستر رمزنگاری شده منتقل می شوند.
.webp)
رعایت این اصول به ویژه در طراحی سایت اختصاصی اهمیت دارد؛ زیرا چنین سایت هایی ممکن است بخش هایی مانند پنل کاربری، فرم های ثبت اطلاعات یا ارتباط با سرویس های مختلف داشته باشند. در این شرایط، HTTPS کمک می کند اطلاعات کاربران هنگام انتقال میان مرورگر و سرور محافظت شوند.
در نتیجه، HTTPS سه ویژگی امنیتی مهم را فراهم می کند: محرمانگی اطلاعات، محافظت در برابر دست کاری داده ها و اعتبارسنجی هویت سرور.
البته HTTPS به معنای امنیت کامل وب سایت نیست. این پروتکل از اطلاعات در مسیر انتقال محافظت می کند، اما نمی تواند به تنهایی مانع مشکلاتی مانند هک سرور، آسیب پذیری های برنامه نویسی یا فعالیت سایت های جعلی و فیشینگ شود.
گواهی SSL/TLS چه نقشی در HTTPS دارد؟
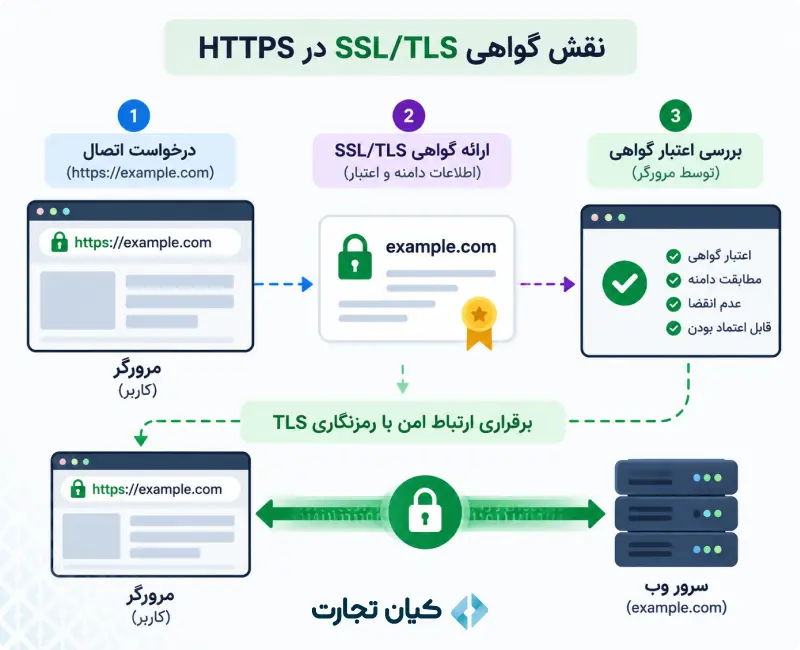
برای برقراری ارتباط HTTPS، سرور به یک گواهی دیجیتال معتبر (SSL/TLS Certificate) نیاز دارد. این گواهی به مرورگر کمک می کند بررسی کند که آیا سرور واقعاً مجاز به استفاده از دامنه موردنظر است یا خیر.
اصطلاح «گواهی SSL» همچنان رایج است، اما SSL یک فناوری قدیمی و منسوخ شده محسوب می شود و امروزه ارتباطات امن وب از پروتکل جدیدتر TLS (Transport Layer Security) استفاده می کنند.
گواهی TLS معمولاً شامل اطلاعاتی مانند نام دامنه، صادرکننده گواهی، کلید عمومی و مدت اعتبار آن است. مرورگر هنگام اتصال به سایت، این اطلاعات و اعتبار گواهی را بررسی می کند. اگر گواهی منقضی شده باشد، با دامنه مطابقت نداشته باشد یا قابل اعتماد نباشد، مرورگر ممکن است هشدار امنیتی نمایش دهد.
برای مثال، وقتی وارد سایتی با آدرس https://example.com می شوید، مرورگر اعتبار گواهی مربوط به دامنه را بررسی می کند و سپس ارتباط رمزنگاری شده را برقرار می سازد.
نکته مهم: گواهی TLS به تنهایی قابل اعتماد بودن یک فروشگاه یا کسب وکار را ثابت نمی کند. حتی یک وب سایت جعلی نیز ممکن است گواهی معتبر داشته باشد. بنابراین، وجود HTTPS نشان دهنده محافظت از ارتباط است، نه تضمین قانونی یا تجاری بودن سایت.
مهم ترین تفاوت های HTTP و HTTPS
اگرچه HTTP و HTTPS هر دو وظیفه انتقال اطلاعات میان مرورگر و سرور را بر عهده دارند، اما از نظر امنیت، رمزنگاری، پورت های ارتباطی، عملکرد و تأثیر بر سئو با یکدیگر تفاوت دارند. در ادامه، هرکدام از این تفاوت ها را بررسی می کنیم.
تفاوت HTTP و HTTPS از نظر امنیت اطلاعات
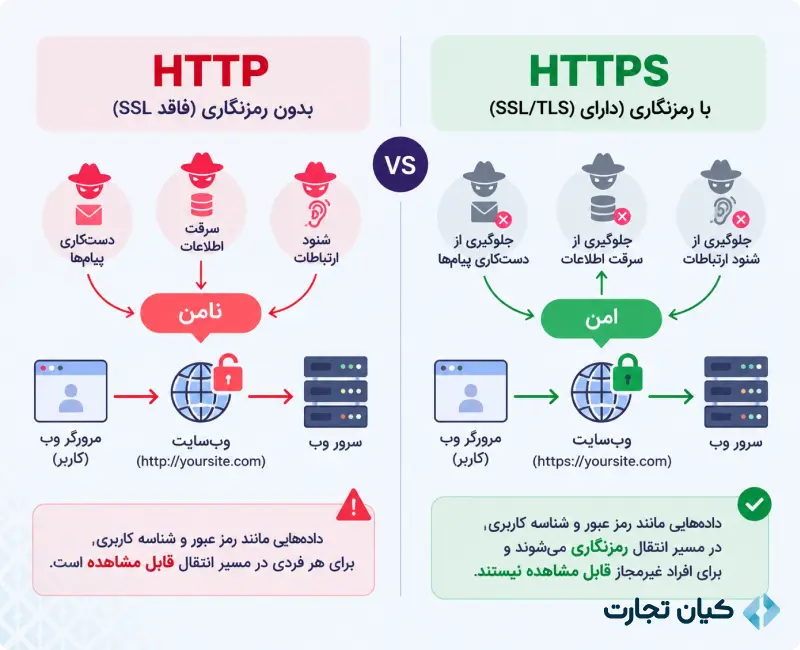
مهم ترین تفاوت HTTP و HTTPS به امنیت داده های در حال انتقال مربوط می شود. در HTTP معمولی، اطلاعات بدون محافظت TLS بین مرورگر و سرور جابه جا می شوند. به همین دلیل، فردی که به ترافیک شبکه دسترسی پیدا کند، ممکن است بتواند داده ها را مشاهده یا دست کاری کند.
برای مثال، اگر کاربری در یک شبکه وای فای عمومی وارد سایتی با HTTP شود و رمز عبور خود را ارسال کند، اطلاعات ورود او ممکن است در معرض شنود قرار بگیرد. HTTPS با رمزنگاری ارتباط، احتمال چنین حملاتی را به میزان قابل توجهی کاهش می دهد.
البته این محافظت فقط مربوط به مسیر انتقال اطلاعات است و امنیت پایگاه داده یا سرور سایت باید به صورت جداگانه تأمین شود.
به نقل از مستندات MDN Web Docs، یکی از اهداف اصلی استفاده از TLS، جلوگیری از مشاهده یا دست کاری اطلاعات توسط افراد غیرمجاز در مسیر ارتباط است:
TLS secures a network connection in three ways:
Encryption: the data exchanged between client and server is encrypted while in transit, so it can't be read by any attackers.
«TLS از سه طریق از اتصال شبکه محافظت می کند. یکی از آن ها رمزنگاری است؛ یعنی داده های مبادله شده میان کاربر و سرور هنگام انتقال رمزنگاری می شوند تا مهاجمان نتوانند محتوای آن ها را بخوانند.»
تفاوت در رمزنگاری و اعتبارسنجی هویت
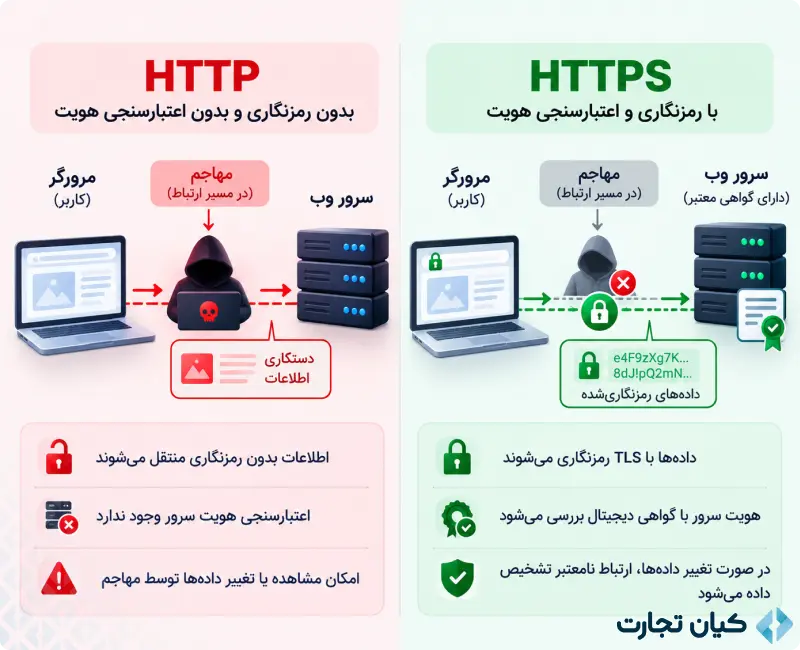
در پروتکل HTTPS، علاوه بر رمزنگاری داده ها، هویت سرور نیز از طریق گواهی دیجیتال بررسی می شود. این ویژگی به مرورگر کمک می کند مطمئن شود که به سرور مجاز برای دامنه موردنظر متصل شده است.
در مقابل، HTTP معمولی چنین سازوکاری برای احراز هویت سرور ندارد و اطلاعات نیز بدون رمزنگاری TLS منتقل می شوند.
برای مثال، اگر مهاجمی بتواند در مسیر ارتباط HTTP قرار بگیرد، ممکن است محتوای پاسخ سرور را تغییر دهد. اما در یک ارتباط HTTPS معتبر، تغییر مخفیانه اطلاعات رمزنگاری شده باعث نامعتبر شدن داده ها و شناسایی مشکل در ارتباط می شود.
تفاوت پورت HTTP و HTTPS
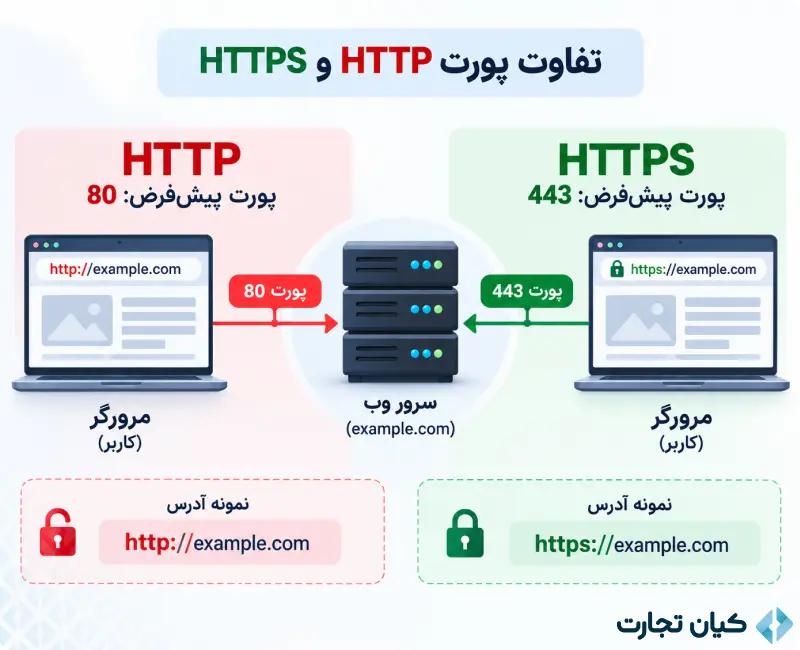
یکی دیگر از تفاوت های HTTP و HTTPS، پورت پیش فرض آن هاست. پورت، مسیر منطقی ارتباط میان مرورگر و سرویس مشخصی روی سرور است.
- HTTP: به صورت پیش فرض از پورت 80 استفاده می کند.
- HTTPS: به صورت پیش فرض از پورت 443 استفاده می کند.
برای نمونه، هنگام مراجعه به آدرس http://example.com، مرورگر معمولاً ارتباط را از طریق پورت 80 برقرار می کند؛ اما در آدرس https://example.com پورت پیش فرض 443 است.
البته این پورت ها قابل تغییر هستند و در برخی تنظیمات سرور ممکن است از شماره های دیگری استفاده شود.
تفاوت HTTP و HTTPS از نظر سرعت
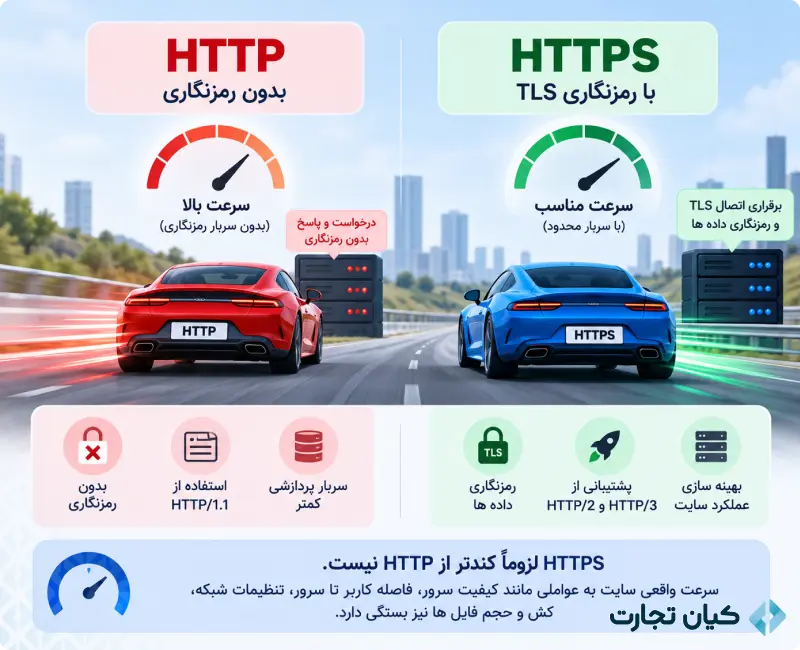
آیا HTTPS از HTTP کندتر است؟ پاسخ به این سؤال به شرایط سرور و نحوه پیاده سازی بستگی دارد.
HTTPS برای شروع ارتباط به فرایند برقراری اتصال TLS و برای انتقال اطلاعات به عملیات رمزنگاری نیاز دارد. این فرایند مقداری سربار پردازشی ایجاد می کند، اما در زیرساخت های امروزی معمولاً تأثیر آن محدود است.
از طرف دیگر، قابلیت هایی مانند HTTP/2 و HTTP/3 که در مرورگرهای رایج معمولاً همراه با HTTPS استفاده می شوند، می توانند انتقال منابع و عملکرد سایت را بهبود دهند.
بنابراین نمی توان گفت HTTP همیشه سریع تر از HTTPS است. سرعت واقعی سایت به عواملی مانند کیفیت سرور، فاصله کاربر تا سرور، تنظیمات شبکه، کش و حجم فایل های صفحه نیز بستگی دارد.
تأثیر HTTP و HTTPS بر سئو سایت
HTTPS از نظر سئو نیز اهمیت دارد. گوگل در سال ۲۰۱۴ استفاده از HTTPS را به عنوان یک سیگنال سبک رتبه بندی معرفی کرد. با این حال، نباید انتظار داشت که فعال سازی HTTPS به تنهایی باعث افزایش چشمگیر رتبه سایت شود.
به نقل از مستندات رسمی Google Search Central، گوگل هنگام انتخاب نسخه اصلی صفحات، آدرس های HTTPS را در اولویت قرار می دهد:
Google prefers HTTPS pages over equivalent HTTP pages as canonical, except when there are issues or conflicting signals.
«گوگل ترجیح می دهد صفحات HTTPS را به جای نسخه های معادل HTTP آن ها به عنوان آدرس اصلی (Canonical) انتخاب کند؛ مگر اینکه مشکلات یا سیگنال های متناقضی وجود داشته باشد.»
موتور جستجوی گوگل برای ارزیابی صفحات، مجموعه ای از عوامل مانند کیفیت و ارتباط محتوا با نیاز کاربر را در نظر می گیرد. بنابراین، استفاده از HTTPS جایگزین تولید محتوای مفید، بهینه سازی فنی و بهبود تجربه کاربری نیست.
از سوی دیگر، انتقال اشتباه سایت از HTTP به HTTPS ممکن است مشکلاتی مانند ایجاد آدرس های تکراری، ریدایرکت نامناسب و اختلال در ایندکس صفحات ایجاد کند.
در نتیجه، HTTPS یکی از الزامات فنی مهم یک سایت استاندارد است، اما به تنهایی تضمین کننده رتبه بهتر در گوگل نیست.
چگونه بفهمیم یک سایت HTTP است یا HTTPS؟
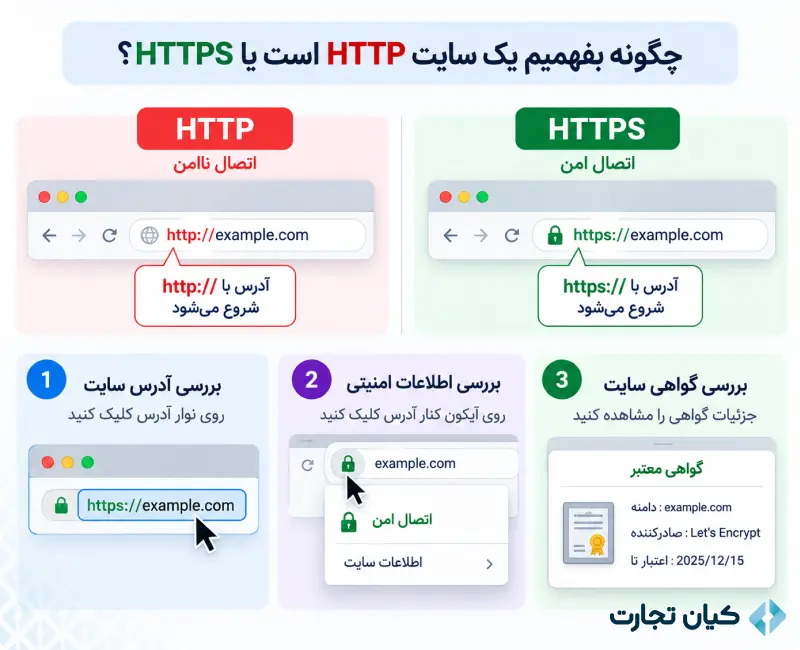
ساده ترین روش تشخیص HTTP یا HTTPS، بررسی آدرس سایت در مرورگر است. با این حال، بسیاری از مرورگرهای جدید بخش ابتدایی آدرس را به صورت پیش فرض مخفی می کنند.
برای بررسی وضعیت اتصال سایت می توانید از روش های زیر استفاده کنید:
- بررسی آدرس سایت: روی نوار آدرس مرورگر کلیک کنید تا نشانی کامل نمایش داده شود. آدرس هایی که با https:// شروع می شوند، از HTTPS استفاده می کنند.
- بررسی اطلاعات امنیتی: روی آیکون اطلاعات یا تنظیمات سایت در کنار نوار آدرس کلیک کنید. در مرورگرهایی مانند Chrome می توانید وضعیت امنیت اتصال را مشاهده کنید.
- بررسی گواهی سایت: از بخش اطلاعات امنیتی مرورگر، جزئیات گواهی دیجیتال و اعتبار آن را بررسی کنید.
توجه داشته باشید که نمایش یا عدم نمایش علامت قفل به نسخه و نوع مرورگر بستگی دارد؛ بنابراین صرفاً نباید به وجود این علامت متکی بود.
آیا HTTPS و علامت قفل به معنی امن بودن سایت است؟
خیر. وجود HTTPS نشان می دهد که ارتباط شما با سرور مربوط به دامنه، از طریق یک اتصال رمزنگاری شده برقرار شده است؛ اما اعتبار تجاری سایت یا سالم بودن محتوای آن را تضمین نمی کند.
برای مثال، یک سایت فیشینگ می تواند از HTTPS و گواهی معتبر استفاده کند، اما همچنان با هدف سرقت اطلاعات بانکی طراحی شده باشد.
بنابراین، پیش از واردکردن اطلاعات حساس، علاوه بر بررسی HTTPS، باید به درست بودن آدرس دامنه، اعتبار وب سایت و نشانه های فعالیت مشکوک نیز توجه کنید.
چرا استفاده از HTTPS برای سایت ضروری است؟
استفاده از HTTPS فقط مخصوص سایت های بانکی و فروشگاهی نیست. امروزه امنیت ارتباط باید از همان مراحل اولیه طراحی سایت در نظر گرفته شود تا تمام صفحات، فرم ها و بخش های ارتباط با کاربران بر بستر HTTPS اجرا شوند. این موضوع برای وب سایت های شرکتی، خبری، آموزشی و خدماتی نیز اهمیت دارد؛ حتی اگر اطلاعات حساسی مانند مشخصات بانکی کاربران را دریافت نکنند.
اهمیت HTTPS برای انواع وب سایت ها به چند موضوع کاربردی مربوط می شود:
- سایت های فروشگاهی: محافظت از اطلاعات حساب کاربری، نشانی مشتریان و داده هایی که میان مرورگر و سرور فروشگاه منتقل می شوند.
- سایت های شرکتی و خدماتی: محافظت از اطلاعاتی که کاربران از طریق فرم های تماس، ثبت نام یا درخواست مشاوره ارسال می کنند.
- سامانه های تحت وب: محافظت از نشست های ورود و اطلاعات ردوبدل شده میان کاربران و نرم افزار.
- سایت های محتوایی و آموزشی: جلوگیری از دست کاری محتوا در مسیر انتقال و فراهم کردن ارتباط مطمئن تر برای بازدیدکنندگان.
- سایت های فروشگاهی: در طراحی سایت فروشگاهی باید ارتباط امن میان مرورگر مشتری و سرور از ابتدا پیش بینی شود؛ زیرا اطلاعاتی مانند مشخصات حساب کاربری، نشانی تحویل سفارش و داده های ثبت خرید میان این دو منتقل می شوند. استفاده از HTTPS از این اطلاعات هنگام انتقال محافظت می کند، اما امنیت پرداخت و نگهداری اطلاعات مشتریان به اقدامات تکمیلی نیز نیاز دارد.
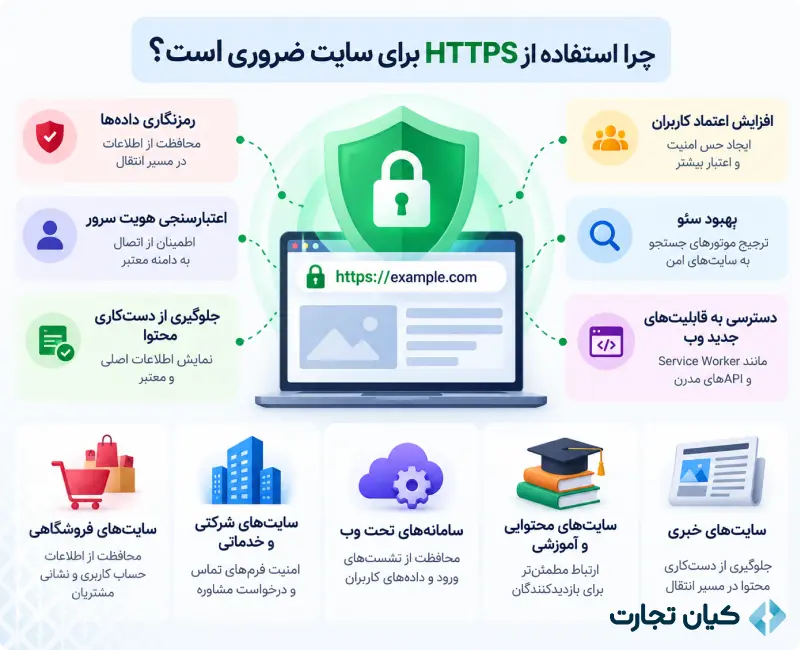
علاوه بر این، برخی قابلیت های جدید مرورگرها مانند Service Worker و تعدادی از APIهای وب، به محیط امن نیاز دارند که معمولاً از طریق HTTPS فراهم می شود.
به همین دلیل، فعال سازی HTTPS یکی از اقدامات پایه در راه اندازی و نگهداری وب سایت های امروزی محسوب می شود.
چگونه سایت را از HTTP به HTTPS تبدیل کنیم؟
برای تبدیل HTTP به HTTPS، صرفاً نصب گواهی SSL/TLS کافی نیست. باید آدرس ها، منابع داخلی سایت و تنظیمات فنی نیز اصلاح شوند تا کاربران و موتورهای جستجو بدون مشکل به نسخه HTTPS دسترسی داشته باشند.
مراحل اصلی انتقال سایت به شرح زیر است.
دریافت و نصب گواهی SSL/TLS
ابتدا باید برای دامنه سایت گواهی دیجیتال معتبر دریافت کنید. این گواهی می تواند رایگان باشد؛ برای مثال، سرویس Let's Encrypt گواهی های TLS رایگان ارائه می دهد. بسیاری از شرکت های هاستینگ نیز امکان فعال سازی خودکار گواهی را فراهم می کنند.
پس از دریافت گواهی، باید آن را روی سرور یا زیرساخت میزبانی تنظیم کنید و مطمئن شوید که آدرس HTTPS بدون خطای امنیتی باز می شود.
اگر سایت از CDN مانند Cloudflare استفاده می کند، بهتر است ارتباط CDN تا سرور اصلی نیز رمزنگاری و گواهی سرور بررسی شود. برای نمونه، حالت Full (strict) در Cloudflare برای این منظور طراحی شده است.
به نقل از وب سایت رسمی Let's Encrypt، فعال سازی HTTPS الزاماً به خرید گواهی SSL/TLS نیاز ندارد و امکان دریافت گواهی معتبر رایگان نیز وجود دارد:
Let's Encrypt is a Certificate Authority that provides free TLS certificates
«Let's Encrypt یک مرجع صدور گواهی دیجیتال است که گواهی های TLS رایگان ارائه می دهد.»
انتقال آدرس ها به HTTPS با ریدایرکت 301
پس از فعال شدن گواهی، باید کاربران و موتورهای جستجو را از نسخه HTTP به HTTPS هدایت کنید. برای این کار معمولاً از ریدایرکت دائمی 301 استفاده می شود.
برای مثال:
http://example.com/about
باید به آدرس زیر منتقل شود:
https://example.com/about
نکته مهم این است که هر صفحه به نسخه معادل خودش منتقل شود، نه اینکه تمام آدرس ها به صفحه اصلی سایت هدایت شوند.
همچنین بهتر است از ایجاد زنجیره های طولانی ریدایرکت جلوگیری شود تا دسترسی به صفحات با درخواست های اضافی همراه نباشد.
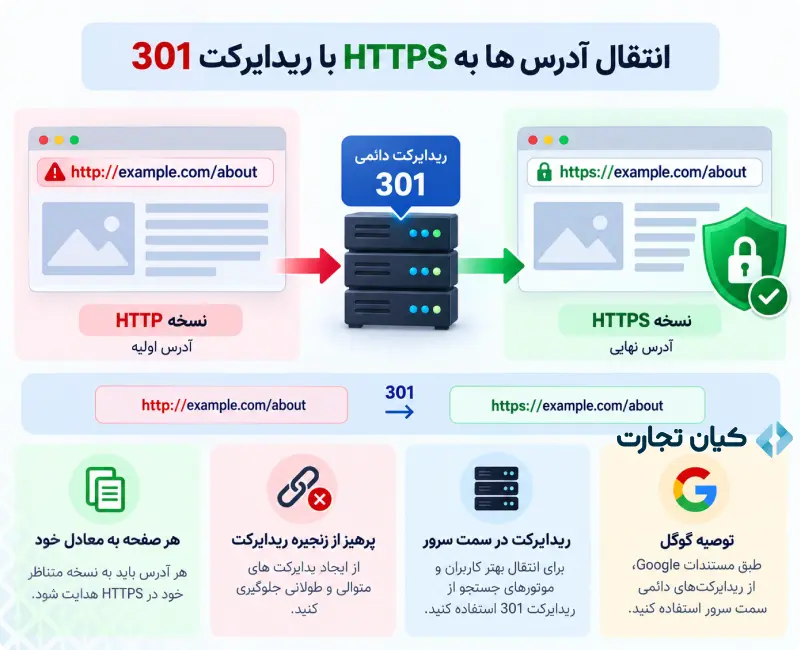
به نقل از مستندات رسمی Google Search Central، هنگام تغییر آدرس صفحات سایت، بهتر است از ریدایرکت دائمی در سمت سرور استفاده شود:
We recommend server side permanent redirects from the old URLs to the new URLs as you indicated in your mapping.
«توصیه می کنیم مطابق نقشه انتقال آدرس ها، از ریدایرکت های دائمی سمت سرور برای هدایت آدرس های قدیمی به آدرس های جدید استفاده کنید.»
اصلاح لینک ها، Canonical و Sitemap
بعد از تنظیم ریدایرکت ها، باید تمام نشانی های داخلی سایت با نسخه HTTPS هماهنگ شوند.
مهم ترین موارد عبارت اند از:
- لینک های داخلی: آدرس صفحات و فایل های داخلی به نسخه HTTPS تغییر کنند.
- تگ Canonical: آدرس ترجیحی هر صفحه به نسخه HTTPS همان صفحه اشاره کند.
- نقشه سایت (Sitemap): نسخه جدید نقشه سایت با آدرس های HTTPS ساخته و در Google Search Console ثبت شود.
- منابع صفحه: آدرس تصاویر، اسکریپت ها، فونت ها و فایل های CSS بررسی شود تا از مسیر امن بارگذاری شوند.
در این مرحله باید دقت کنید که نسخه های HTTP و HTTPS به صورت دو آدرس مستقل و قابل ایندکس باقی نمانند.
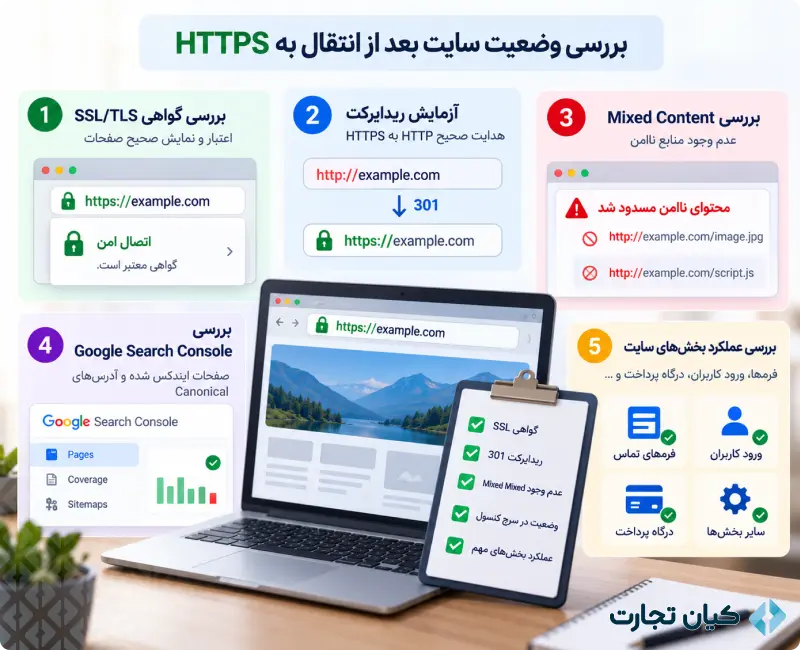
بررسی خطاهای امنیتی و وضعیت سایت بعد از انتقال
پس از انتقال، چند صفحه مهم سایت را در مرورگر باز کنید و عملکرد آن ها را بررسی کنید. سپس با ابزارهای فنی و گزارش های Google Search Console، وضعیت آدرس ها را کنترل کنید.
مهم ترین موارد بررسی عبارت اند از:
- اطمینان از معتبر بودن گواهی TLS و نمایش صحیح صفحات.
- آزمایش ریدایرکت HTTP به HTTPS برای صفحات اصلی و داخلی.
- بررسی خطاهای Mixed Content در مرورگر.
- کنترل صفحات ایندکس شده و نشانی های Canonical در سرچ کنسول.
- بررسی عملکرد فرم ها، ورود کاربران، درگاه پرداخت و سایر بخش های مهم سایت.
بهتر است این بررسی ها پس از انتقال نیز ادامه داشته باشند؛ زیرا شناسایی و پردازش تغییر آدرس ها توسط گوگل ممکن است زمان ببرد.
مشکلات رایج پس از فعال سازی HTTPS
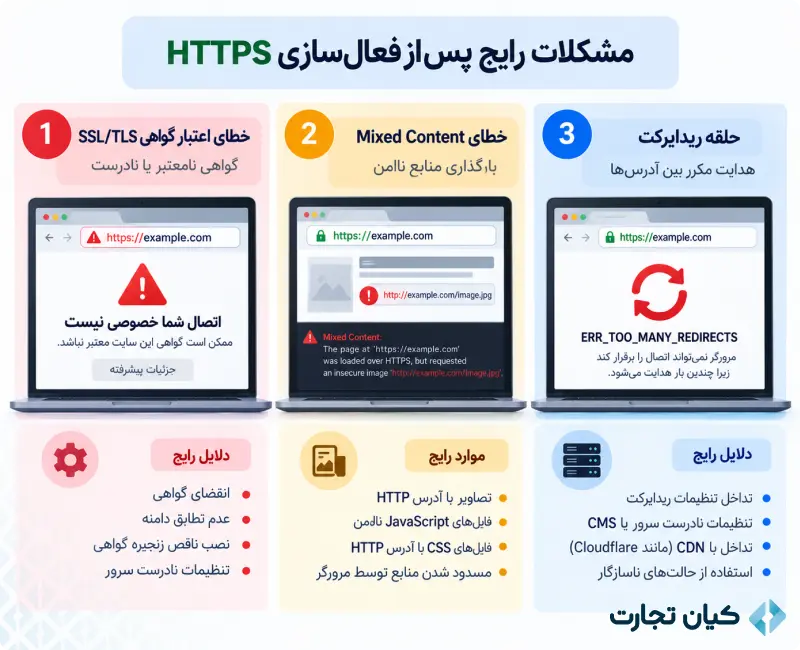
گاهی پس از نصب گواهی SSL/TLS یا انتقال سایت به HTTPS، برخی صفحات به درستی نمایش داده نمی شوند. سه مورد زیر از مشکلات رایج هستند.
۱. خطای اعتبار گواهی SSL/TLS
این مشکل ممکن است به دلیل انقضای گواهی، مطابقت نداشتن آن با دامنه، نصب ناقص زنجیره گواهی یا تنظیمات نادرست سرور رخ دهد.
برای رفع مشکل، باید وضعیت اعتبار گواهی، دامنه های تحت پوشش و تنظیمات نصب آن بررسی شود.
۲. خطای Mixed Content (محتوای ناامن)
این خطا زمانی رخ می دهد که صفحه اصلی از طریق HTTPS باز شود، اما برخی منابع آن مانند تصویر، فایل JavaScript یا CSS با آدرس HTTP درخواست شوند.
در این وضعیت، مرورگر ممکن است بعضی منابع را مسدود کند یا تلاش کند آن ها را از طریق HTTPS بارگذاری کند. راه حل اصولی، اصلاح آدرس منابع و اطمینان از پشتیبانی آن ها از HTTPS است.
۳. حلقه ریدایرکت (Redirect Loop)
اگر تنظیمات ریدایرکت در سرور، سیستم مدیریت محتوا یا CDN با یکدیگر تداخل داشته باشند، مرورگر ممکن است مرتباً بین چند آدرس هدایت شود و خطایی مانند ERR_TOO_MANY_REDIRECTS نمایش دهد.
برای رفع این مشکل، باید قوانین ریدایرکت و تنظیمات HTTPS بررسی شوند. برای مثال، استفاده از حالت Flexible در Cloudflare همراه با اجبار HTTPS در سرور اصلی می تواند چنین خطایی ایجاد کند.
جمع بندی؛ HTTP بهتر است یا HTTPS؟
در مقایسه HTTP و HTTPS، پروتکل HTTPS برای وب سایت های عمومی انتخاب مناسب تری است؛ زیرا علاوه بر انتقال اطلاعات، از محرمانگی داده ها و یکپارچگی ارتباط محافظت می کند و امکان اعتبارسنجی هویت سرور را فراهم می سازد.
استفاده از HTTPS برای سایت های فروشگاهی، خدماتی، شرکتی و سایر وب سایت ها توصیه می شود. با این حال، امنیت یک سایت فقط به نصب گواهی SSL/TLS محدود نیست و به عواملی مانند امنیت سرور، به روزرسانی نرم افزارها و محافظت از اطلاعات کاربران نیز بستگی دارد.
اگر وب سایت شما همچنان از HTTP استفاده می کند، بهتر است انتقال آن به HTTPS را در برنامه بهبود امنیت و زیرساخت سایت قرار دهید و این فرایند را با رعایت اصول فنی و سئو انجام دهید.
سوالات متداول

مقالات مرتبط


پرسش و پاسخ
پرسش مورد نظر خود را مطرح نمایید
 مشاوره طراحی اپ
مشاوره طراحی وب اپ
مشاوره طراحی سایت
مشاوره سئوی سایت
مشاوره تبلیغات گوگل
مشاوره اینستاگرام
اشتراک گذاری این مطلب

